2026年10月、国内企業で個人情報漏えいの発表が相次いでいます。
skyticket、ローソン、焼肉きんぐ、第一興商、タイムズカー、BOOKOFF、MrMaxなど、普段利用する機会のあるサービスも対象となりました。
前回の記事では、各社が公表した漏えい件数や対象となった個人情報を一覧にしました。
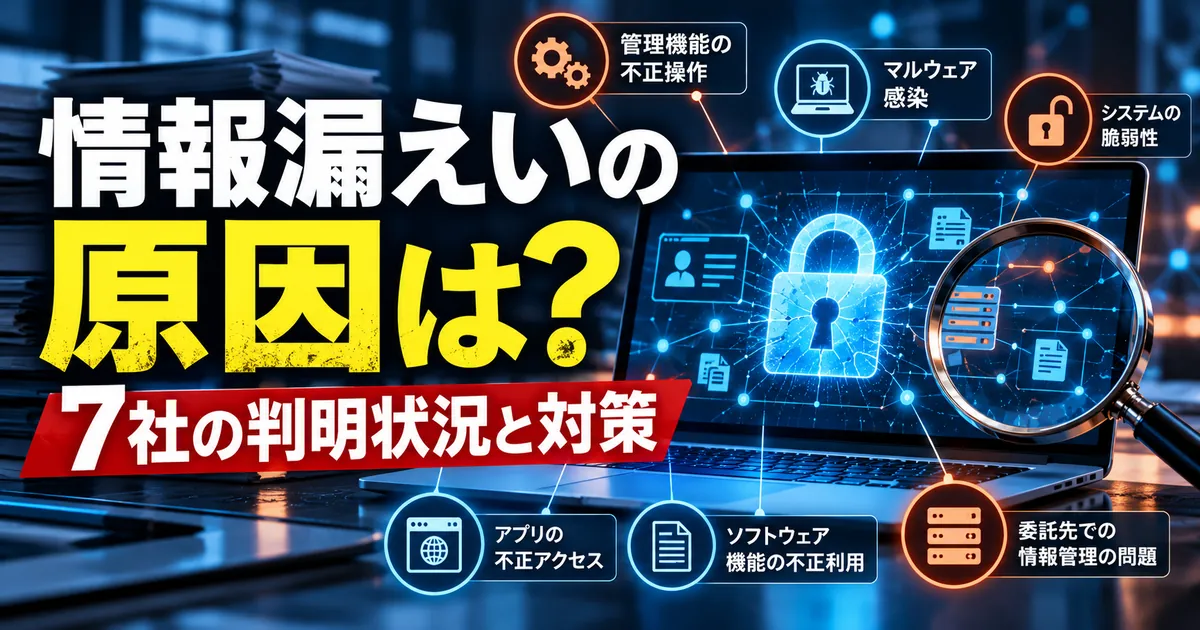
では、そもそもなぜ情報が漏れたのでしょうか。
各社の発表を詳しく確認すると、すでに問題の一部が判明している企業がある一方、詳しい侵入経路を調査している企業もあります。
この記事では、2026年10月10日時点の公式発表をもとに、7社の原因判明状況と再発防止策を整理します。
※不正アクセスが確認されたことと、具体的な脆弱性や管理上の問題まで特定されたことは異なります。未公表の原因については推測していません。
【一覧】情報漏えい7社の原因はどこまで判明した?
まずは、各社が公表している原因と調査状況を比較します。
| 企業・サービス | 公表された原因・経緯 | 詳細な原因の判明状況 |
|---|---|---|
| skyticket | 管理機能の不正操作、業務管理システムの脆弱性悪用、予約ページのアクセス制御上の問題 | 3事案について原因の一部を公表 |
| ローソン | アプリ関連システムの不正利用と情報表示用セキュリティ機構への不正アクセス | 問題が発生した仕組みの一部を公表 |
| 第一興商 | 委託先従業員のパソコンがマルウェアに感染 | 感染を確認。感染経路などは調査中 |
| MrMax | サービスを構成するソフトウェアの機能を第三者が不正利用 | 侵入方法の一部を公表 |
| 焼肉きんぐ | 公式アプリ会員管理システムへの第三者による不正アクセス | 具体的な侵入経路は調査中 |
| タイムズカー | Webシステムへの第三者による不正アクセス | 詳細な侵入原因は確認できる公表資料では特定されていない |
| BOOKOFF | 会員情報管理システムへの不正アクセス | 具体的な侵入経路は確認できる公表資料では特定されていない |
今回の事案は、すべて同じ方法で発生したわけではありません。
システムの脆弱性を悪用されたケース、アプリの情報表示に関わる仕組みが不正利用されたケース、委託先の端末がマルウェアに感染したケースなどが含まれています。
1. skyticket|3つの異なる問題を公表
旅行予約サイト「skyticket」を運営するアドベンチャーは、2026年10月9日に3件の異なる経路による不正アクセスを公表しました。
今回の7社の中でも、原因について比較的具体的な説明が出ている事案です。
原因① 管理機能を不正に操作された
10月2日から4日にかけて発生した事案では、skyticketの一部の管理機能が不正に操作され、そこから別のサーバーやクラウド上のデータへ不正アクセスされたと説明しています。
対象となった顧客情報は約1,464万件です。
ただし、第三者が最初にどのように管理機能へアクセスできたのかについては、今回確認した発表だけでは断定できません。
原因② 業務管理システムの脆弱性を悪用された
9月20日に発生した別の事案では、業務管理システムの脆弱性が悪用されたと発表されています。
こちらでは17,780件の情報が対象となり、氏名や電話番号のほか、返金先の銀行口座情報などが含まれる可能性があります。
原因③ バス予約ページがログインなしで表示できた
さらに、バス予約サービスでは、予約完了ページがログインしていなくても表示できる状態になっていました。
第三者が機械的にページを閲覧していたことが確認され、約12,000件の予約情報が対象となりました。
会社側は10月1日にこの問題を修正しています。
3つの事案はそれぞれ異なる経路で発生しており、単一の原因による事故ではない点が特徴です。
skyticket公式:不正アクセスによるお客様情報の流出について
2. ローソン|アプリの情報表示に関する仕組みが不正アクセスを受けた
ローソンは10月8日、ローソンIDとローソンアプリ予約で個人情報が漏えいしたと発表しました。
原因については、ローソンアプリに関連するシステムが不正に利用されたためと説明しています。
本来は利用者本人に情報を表示するためのセキュリティ機構が第三者による不正アクセスを受け、情報が漏えいしたという内容です。
ただし、具体的にどのような技術上の問題が存在したのかまでは、公式発表で詳しく説明されていません。
ローソンの対応
- 不審なアクセス元のブロック
- ローソンアプリ予約機能の停止
- 対象利用者への個別案内
- システムのセキュリティ対策強化
- 監視体制と事故対応体制の強化
ローソンアプリ予約については、10月中旬の再開を予定するとしています。
3. 第一興商|委託先のパソコンがマルウェアに感染
カラオケ店「ビッグエコー」などを運営する第一興商は、10月8日に約872万4,000件の個人情報について漏えいのおそれがあると発表しました。
今回確認されているのは、個人情報の取扱いを委託していた日本コロムビアグループの従業員のパソコン1台がマルウェアに感染したことです。
そのパソコンには、第一興商から委託された業務に関する個人データが一時的に保存されていました。
10月1日から2日にかけて感染が判明し、10月2日に端末をネットワークから隔離しています。
第一興商は10月5日に委託先から報告を受けました。
なお、10月8日の発表時点では、個人情報が実際に外部へ漏えいした事実は確認されていません。
原因はどこまで判明している?
マルウェア感染は確認されていますが、どのような経路で感染したのか、情報が外部へ送信されたのかについては調査中です。
そのため、「特定のメールを開いたことが原因」などと断定することはできません。
企業の対応
感染した端末を隔離し、委託先でパスワードなどの認証情報をリセットしました。
第一興商も委託先管理の検証やシステム点検を進めています。
4. MrMax|ソフトウェアの機能が不正利用された
ディスカウントストア「MrMax」は10月6日、公式アプリとオンラインストアのサーバーが第三者による不正アクセスを受けたと発表しました。
会社側の調査では、サービスを構成するソフトウェアの機能を第三者が不正に利用し、サーバーに侵入したことが判明しています。
最大173万5,154人の会員情報が対象となりました。
企業の対応
10月3日に不審なアクセスを確認した後、サービスを一時停止しました。
同日中に外部からのアクセスを遮断し、被害拡大を防ぐ措置を講じています。
ただし、具体的にどのソフトウェア機能が悪用されたのか、どのような欠陥があったのかについては、確認できる公表資料だけでは特定できません。
5. 焼肉きんぐ|不正アクセスは確認、侵入経路は調査中
焼肉きんぐを運営する物語コーポレーションは、10月5日に公式アプリの会員情報漏えいを発表しました。
10月2日に会員管理システムへの不正アクセスを確認し、翌3日に情報漏えいが判明しています。
対象となった会員情報は10,788,963件です。
公式発表では、第三者による不正アクセスが原因であることは確認されていますが、不正アクセスが可能になった具体的な経緯については調査中とされています。
企業の対応
通信遮断と防御措置を実施し、開発会社や関係会社と連携してセキュリティ対策を強化しています。
また、監視体制の強化、個人情報保護委員会への報告、警察への被害届の提出などを進めています。
公式アプリは防御措置を講じたうえでサービス提供を継続しています。
物語コーポレーション公式:焼肉きんぐアプリの個人情報漏えいについて
6. タイムズカー|Webシステムへの不正アクセス
タイムズカーでは、9月25日にWebシステムへの不正アクセスを検知しました。
外部専門機関と調査を進め、第三者による不正アクセスが行われたことを確認しています。
その後の発表では、約660万アカウントの情報流出に加え、そのうち約160万アカウントについて運転免許証画像などの本人確認書類情報の流出が確認されました。
ただし、今回確認した公表資料では、最初の侵入を可能にした具体的なシステム上の問題までは特定できません。
企業の対応
不正アクセスの経路を遮断し、攻撃元との通信を停止しました。
外部専門機関と調査を継続し、対象となる会員への個別案内も実施しています。
7. BOOKOFF|会員情報管理システムへの不正アクセス
BOOKOFFグループは10月9日、会員情報管理システムへの不正アクセスによる個人情報漏えいを公表しました。
対象となる可能性がある会員データは、会員番号ベースで最大約643万件です。
現時点で確認できる公式情報では、会員情報管理システムが不正アクセスを受けたことは公表されていますが、具体的な侵入方法については詳細な説明が確認できません。
そのため、パスワードの管理不備や特定のシステムの欠陥が原因だったと断定することはできません。
企業の対応
会社側は不正アクセスへの対処と、対象範囲の調査を進めています。
利用者は今後の追加発表を確認し、不審なメールやSMSに注意する必要があります。
今回の情報漏えいに共通する問題は?
今回紹介した事案から、個人情報を扱う企業が注意すべき課題が見えてきます。
1. アプリやWebサービスのアクセス制御
skyticketやローソンの事案では、管理機能や情報表示の仕組みに関わる問題が公表されています。
本来は権限を持つ利用者だけが閲覧できる情報を、第三者が取得できないようにする仕組みが重要です。
2. システムの脆弱性への対応
skyticketの業務管理システムでは、脆弱性を悪用されたことが公表されています。
企業には、ソフトウェアの更新や設定確認、定期的な安全性の点検が求められます。
3. 委託先を含めた情報管理
第一興商の事案では、委託先の端末がマルウェアに感染しました。
自社のシステムだけでなく、委託先が個人情報をどのように扱っているかを確認することも重要です。
4. 事故発生後の迅速な対応
今回の各社の発表では、不審な通信の遮断、サービスの一時停止、端末の隔離などの対応が紹介されています。
情報漏えいを完全に防ぐ対策に加え、異常を早期に検知し、被害の拡大を抑える体制も欠かせません。
利用者が今できる対策は?
原因の調査が続いている場合でも、利用者ができる対策はあります。
- 利用しているサービスの公式発表を確認する
- パスワードを複数のサービスで使い回さない
- 利用可能なサービスでは多要素認証を設定する
- 不審なメールやSMSのリンクを安易に開かない
- 企業から個別案内が届いた場合は、公式サイトで内容を確認する
特に、情報漏えいに便乗して企業を装う連絡には注意が必要です。
補償や本人確認を理由に、パスワードやカード情報を入力するよう求められた場合は、送信元を慎重に確認してください。
まとめ|原因が判明した企業と調査中の企業を区別して確認
2026年10月に相次いだ情報漏えいでは、すでに原因の一部が公表されている事案があります。
skyticketは管理機能の不正操作やシステムの脆弱性、バス予約ページの問題を公表しました。
ローソンはアプリ関連システムの不正利用、第一興商は委託先端末のマルウェア感染、MrMaxはソフトウェア機能の不正利用を説明しています。
一方、焼肉きんぐ、タイムズカー、BOOKOFFなどでは、具体的な侵入経路や技術的な原因について、引き続き確認が必要です。
重要なのは、現時点で判明している事実と、まだ分かっていない部分を混同しないことです。
今後、各社が調査結果や再発防止策を追加発表した場合は、原因の判明状況も更新していきます。
なお、漏えい件数や対象となった個人情報については、別記事で企業別にまとめています。
関連記事:個人情報漏えい企業一覧【2026年10月最新】件数・流出した情報・各社の対応まとめ
コメント